Manos remotas y ciberseguridad: 7 vectores de ataque que un proveedor puede abrirte
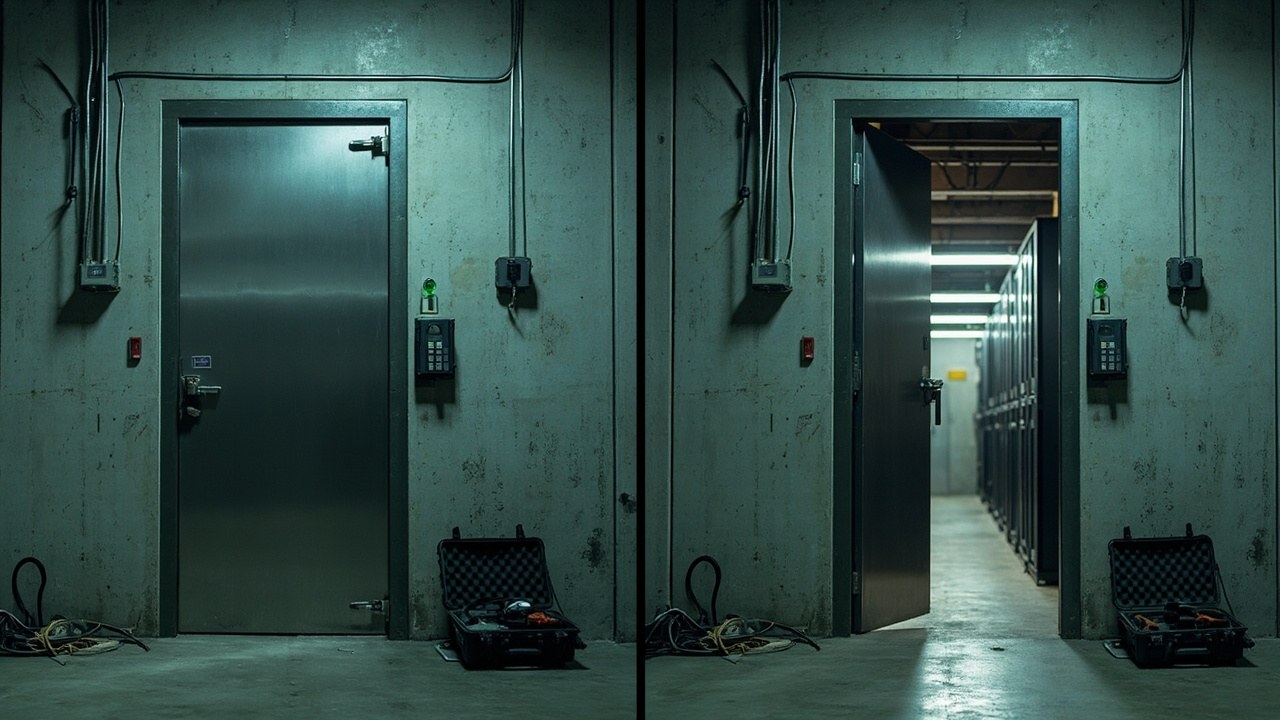
El técnico llega a las 11 de la noche a cambiar una fuente y sale 40 minutos después. Nadie sabe qué rack tocó, qué herramienta dejó en el piso técnico ni si conectó algo a la red de gestión. Eso no es una falla de confianza: es un vacío de control.
Cuando un tercero entra a tu data center para mantenimiento, instalación o garantía, se convierte en parte de tu cadena de suministro. Y una cadena de suministro se compromete por el eslabón más débil, no por el más visible.
Por qué el acceso físico es un riesgo de TI
El ataque a Target en 2013 sigue siendo el antecedente más citado del sector: una credencial de un proveedor con acceso a la red física terminó en una de las brechas de datos más grandes de la historia. El atacante no rebotó contra el firewall; usó un camino que la propia organización había abierto y no estaba vigilando.
En un data center el mismo patrón aparece con otros nombres. El proveedor tiene llave del cuarto de frío. Conoce el acomodo de los racks. Pide una VPN un viernes para “terminar la instalación”. Nada de eso es un incidente, y por eso casi nunca se registra como tal.
El problema no es que tu proveedor sea deshonesto. Es que su acceso legítimo pesa lo mismo que el tuyo dentro de la red, y nadie mide la diferencia.
Los 7 vectores de ataque que un tercero puede abrir
Zero trust se aplica también dentro de la sala
Zero trust no es solo una palabra para redes. El principio es simple: ningún acceso se da por confiable solo porque viene de una red conocida, de una persona conocida o de un horario “esperado”.
Traducido a tu operación: cada ingreso a la sala es una sesión con identidad, con hora de inicio y fin, y con el motivo declarado. El técnico que entra a la zona de servidores no hereda los permisos de quien entró antes. La red de gestión y la red de visitantes quedan separadas de la red que sirve tus racks.
La segmentación hace el resto. Si la red de gestión de la sala queda separada de la red de producción y de la red de visitantes, un dispositivo comprometido en una zona no se mueve solo hacia tus racks. No necesitas arquitectura zero trust completa para ganar aquí: necesitas que los caminos entre zonas no estén abiertos por omisión.
MFA y credenciales que no se heredan
El segundo frente es la identidad. Un segundo factor en cada acceso remoto —y en los accesos físicos que dependen de una puerta o una consola— reduce el valor de una contraseña robada aunque alguien la tenga en la mano.
Para los proveedores, la práctica que funciona es simple: usuario propio, asignado por persona y por obra, con vigencia limitada a la ventana de trabajo y sin permisos heredados de tu cuenta de administrador. Cuando termina el servicio, el permiso se revoca el mismo día. Una cuenta que sobrevive al contrato es una cuenta que nadie vigila.
La bitácora inmutable es tu mejor evidencia
Aquí está la diferencia entre un incidente y una anécdota que nadie se cree. Un registro centralizado, con sello de tiempo y sin permisos de borrado para el proveedor, convierte cada acceso en algo verificable. Si tu registro se puede editar con la misma facilidad con la que se consulta, no es un registro: es una nota.
Reconcilia mensualmente la bitácora contra las órdenes de trabajo abiertas. Una entrada sin orden aprobada, o una orden cerrada sin entrada registrada, es la anomalía que vale la pena investigar.
Por dónde empezar
Ninguno de estos pasos requiere un proyecto de meses. Requieren una tarde y una decisión: que el acceso de un tercero se trate igual que el tuyo.
Fuentes
Verizon. «Data Breach Investigations Report (DBIR)» — https://www.verizon.com/business/resources/reports/dbir/
NIST. «SP 800-207: Zero Trust Architecture» (agosto de 2020) — https://csrc.nist.gov/pubs/sp/800/207/final
MITRE ATT&CK. «T1078 (Valid Accounts) y T1556 (Modify Authentication Process)» — https://attack.mitre.org/techniques/T1078/
CISA. «Guide to Securing Remote Access Software» — https://www.cisa.gov/resources-tools/resources/guide-securing-remote-access-software
CISA. «Bad Practices» (catálogo de prácticas inseguras en infraestructura crítica) — https://www.cisa.gov/badpractices
¿Quieres dominar este tema?
Noxtel Academy →